Le funzioni

Tutto quello che OLOsecurity sa fare.

Dal firewall al ripristino, scheda per scheda: le protezioni di OLOsecurity, tutte sul tuo server.
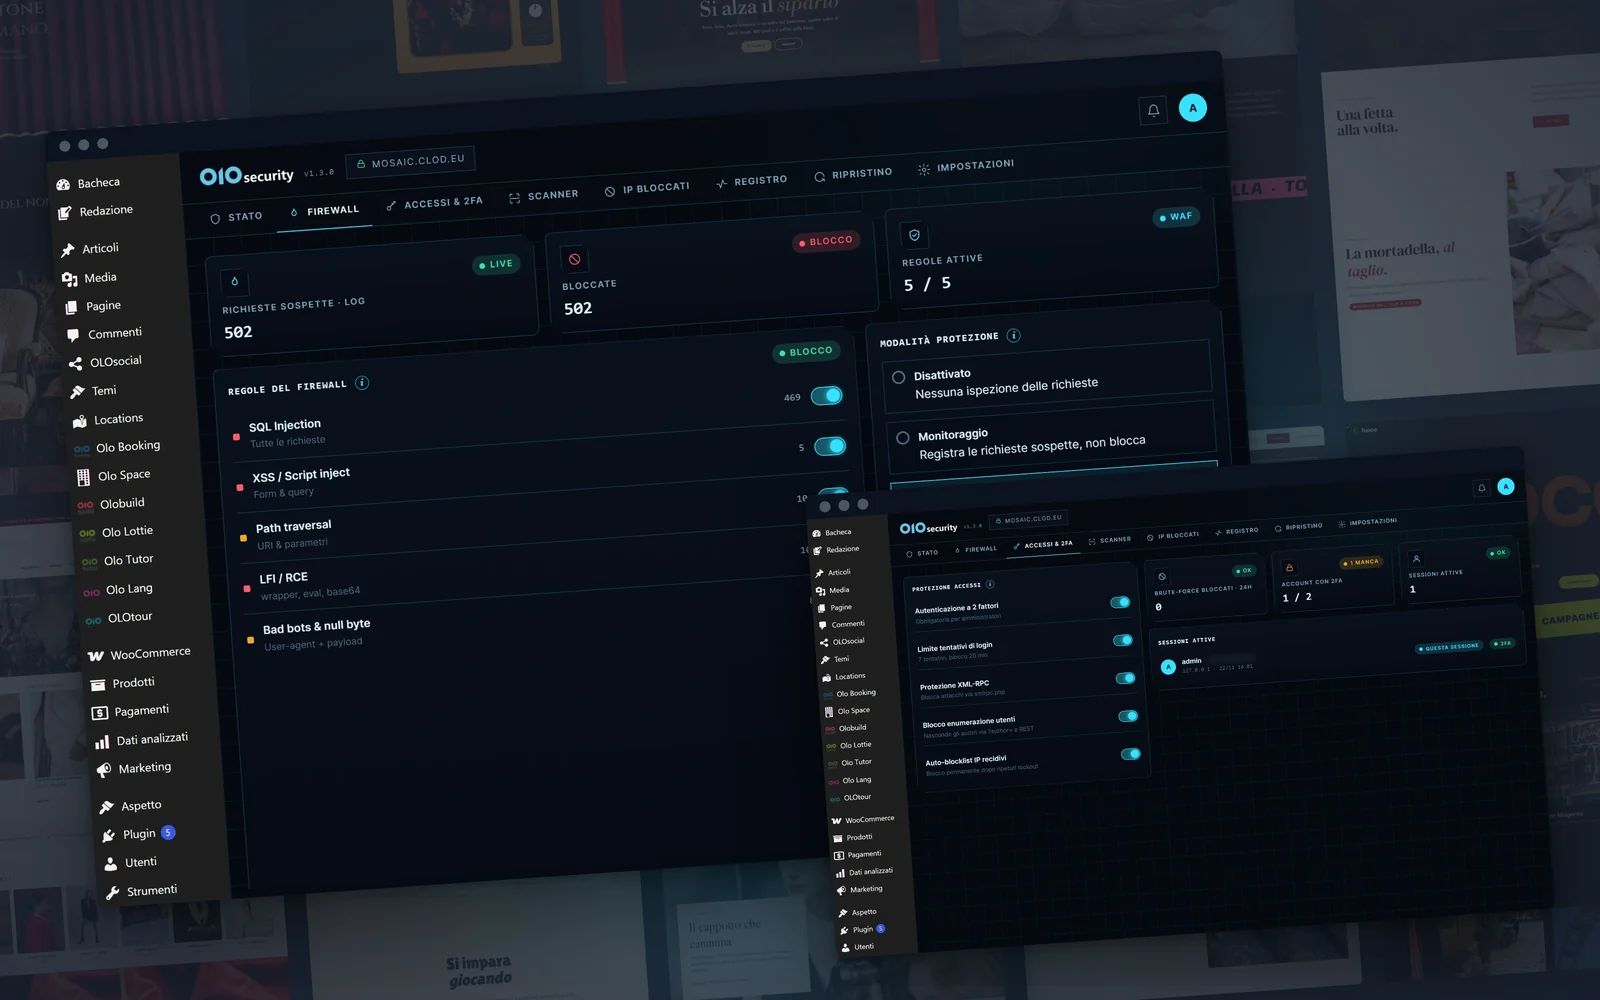
Il pannello di OLOsecurity

Firewall

Le regole OWASP, in osservazione o a blocco.

IP, paesi e bot

Liste di IP, geo-blocco, finti crawler.

Accessi e 2FA

Tentativi limitati e verifica in due passaggi.

Password e CAPTCHA

Have I Been Pwned e reCAPTCHA.

Scanner

Core, plugin, webshell, malware, CVE.

Ripristino guidato

Sessioni, password, report e guida.

Registro e avvisi

Registro, traffico dal vivo, notifiche.

Rinforzi

Header di sicurezza e piccoli rinforzi.

Sul tuo server

Tutto locale, codice GPL, Plugin Check 0/0.

Firewall

Un mini-WAF dentro WordPress.

Il firewall controlla indirizzi, moduli e cookie prima che la richiesta arrivi al sito.

Cinque famiglie di attacchi

SQL injection, XSS, path traversal, LFI/RCE, bot e caratteri nulli.

Tre modalità

Spento, in osservazione oppure a blocco.

Un gruppo, un interruttore

Accendi solo le famiglie che ti servono.

Lo scudo per /batch/v1

Sempre attivo contro la falla wp2shell.

Limite di richieste

Sui punti a rischio: xmlrpc, accesso, REST e ricerca degli autori.

Firewall

Prima osserva, poi blocca.

Le regole si accendono famiglia per famiglia. In Monitoraggio il firewall registra senza fermare nessuno; in Blocco respinge le richieste sospette.

Rete

Chi arriva da dove.

Gli indirizzi conosciuti per gli attacchi restano fuori, e i paesi li scegli tu.

Reputazione degli IP

Sei liste pubbliche, aggiornate ogni 6 ore, ogni 12 o una volta al giorno.

Geo-blocco

Blocca i paesi scelti oppure ammetti solo quelli, per IPv4 e IPv6.

Finti Googlebot e Bingbot

Un controllo DNS smaschera chi si spaccia per i motori di ricerca.

Regole su User-Agent, Referrer e Hostname

Per fermare i visitatori che riconosci.

Liste di IP

Bloccati e fidati, anche per reti intere.

Accessi

La password da sola non basta.

L’accesso è la porta più cercata: OLOsecurity la chiude due volte.

Tentativi limitati

Dopo cinque errori un quarto d’ora di attesa, dopo due blocchi l’IP resta fuori.

Nomi utente nascosti

Niente scoperta dei nomi degli amministratori.

Codice da app o via email

La verifica in due passaggi, con il QR per l’app.

Codici di recupero

Monouso, per quando il telefono non c’è.

Ricorda il browser

Per 30 giorni, sui computer di cui ti fidi.

Obbligo per gli amministratori

Se vuoi, la 2FA diventa obbligatoria per chi amministra.

Password

Le password già rubate, riconosciute.

Una password già comparsa in un furto di dati è come una porta aperta.

Password compromesse

Il controllo con Have I Been Pwned: esce solo l’inizio dell’impronta.

Cambio obbligato o avviso

Scegli tu cosa succede.

reCAPTCHA v2 e v3

Su accesso, registrazione e recupero della password, con le tue chiavi.

XML-RPC

Lo spegni con un interruttore.

Scanner

Quello che non dovrebbe esserci.

Una scansione ogni giorno, e quella profonda quando vuoi tu.

Integrità del core

Confronto con wordpress.org e il file ufficiale accanto a quello cambiato.

Plugin e temi

Segnala quelli modificati senza un aggiornamento.

Webshell

Negli upload e nei mu-plugin, anche con le doppie estensioni.

Scansione profonda

Tutta la cartella dei contenuti, a blocchi, riprendendo da dove si era fermata.

Firme malware e phishing

Le firme aperte di maldet e InterServer e i link nei contenuti.

Vulnerabilità note

Dal catalogo pubblico, col pulsante «Aggiorna».

Altri controlli

.htaccess, cron orfani, nuovi amministratori, file esposti, permessi, spazio disco.

Caricamenti PHP bloccati

Un file PHP caricato negli upload si ferma subito.

Ripristino

Dopo un attacco, un passo alla volta.

Le azioni urgenti con un clic, il resto con una guida chiara.

Chiudi tutte le sessioni

Anche i browser fidati della verifica in due passaggi.

Password da cambiare

Al prossimo accesso, per gli utenti che scegli.

Application password

Revocate tutte insieme.

Cron orfani

Tolti quelli che non appartengono più a nessuno.

La guida per il resto

Core, plugin, temi, file sospetti e chiavi, passo per passo.

Il report dell’incidente

Un documento da scaricare e consegnare.

Registro

Chi, cosa, quando.

Ogni evento resta scritto per 90 giorni, e quelli importanti ti arrivano subito.

Il registro

Chi ha fatto cosa, con browser, provenienza e indirizzo; si filtra e si esporta.

Il traffico dal vivo

Le richieste mentre arrivano.

Email e webhook

Gli avvisi anche su Slack, Discord e Mattermost.

Riepiloghi

Ogni settimana o ogni mese, nella tua casella.

Rinforzi

Le porte secondarie, chiuse.

Le impostazioni che chiudono le strade più battute.

Header di sicurezza

Compreso HSTS, e la CSP in osservazione.

Versione nascosta

Senza disturbare la cache dei file.

Editor dei file spento

Nessuno modifica plugin e temi dall’amministrazione.

Una cartella protetta

OLOsecurity scrive solo nella sua cartella degli upload.

Impostazioni

Ogni voce ha la sua (i).

Una pagina sola, divisa per argomento, con la spiegazione accanto a ogni voce. Una barra in basso ricorda le modifiche da salvare.

Privacy

Niente cloud, niente account.

Il traffico del tuo sito non passa da nessun servizio esterno.

Tutto locale

Niente cloud, account né telemetria.

Solo quello che accendi

Liste di IP, vulnerabilità e reCAPTCHA si attivano a scelta.

Codice GPL

Lo puoi leggere riga per riga.

WP Plugin Check 0/0

Zero errori e zero avvisi.

14 lingue

L’amministrazione parla italiano e altre tredici lingue.

Prezzi

Gratis, sempre compreso.

Tutte queste protezioni arrivano con OLObuild, anche nella versione gratuita.