Sécurité pour WordPress

Qui frappe mal reste dehors.

Pare-feu, connexion en deux étapes, scanner et restauration guidée, tout sur ton serveur : pas de cloud, pas de compte, aucune donnée qui sort. Et il est toujours compris dans OLObuild, même dans la version gratuite.
100 % sur ton serveur
Compris dans OLObuild
Plugin Check 0/0
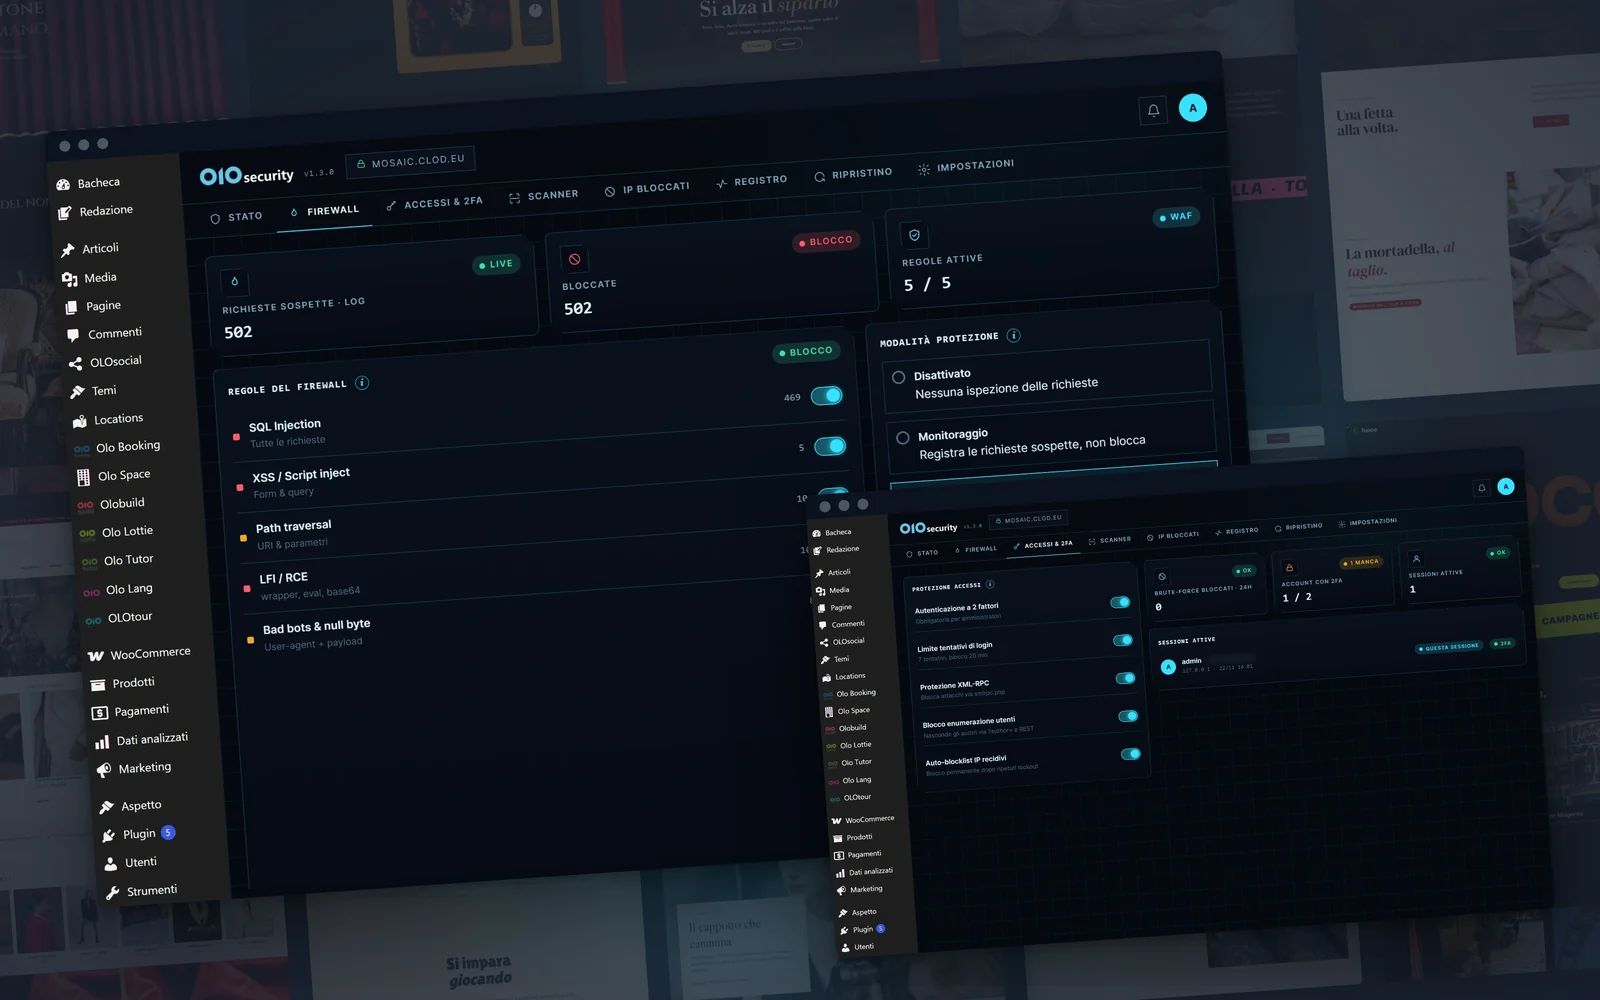
Le panneau d’OLOsecurity : le score de protection, les requêtes bloquées et les derniers événements
8
Onglets dans le panneau
5
Familles d’attaques
6
Listes d’IP dangereuses
0
Données dans le cloud

Quatre lignes de défense

Prévenir, reconnaître, trouver, réparer.

OLOsecurity travaille sur plusieurs fronts, chacun avec son onglet dans le panneau.

Pare-feu

Un mini-WAF avec les règles OWASP : les requêtes dangereuses s’arrêtent avant d’arriver à WordPress.

Connexions et 2FA

Tentatives limitées, code par appli ou par e-mail, codes de récupération et mots de passe compromis.

Scanner

Le cœur comparé à wordpress.org, webshells, signatures de malware, liens de phishing et vulnérabilités connues.

Restauration guidée

Sessions fermées, mots de passe réinitialisés, le rapport d’incident et les étapes pour tout remettre en ordre.

IP et pays

Les listes d’adresses dangereuses, le géoblocage, les faux Googlebots démasqués.

Journal et alertes

Qui, quoi, quand : le trafic en direct, les e-mails et les messages sur Slack ou Discord.

État

L’état de ton site, d’un coup d’œil.

Le score de protection, la dernière analyse et les cartes du pare-feu, des connexions et du scanner. En dessous, les conseils, chacun avec son bouton.

Pare-feu · mini-WAF

Les mauvaises requêtes s’arrêtent avant.

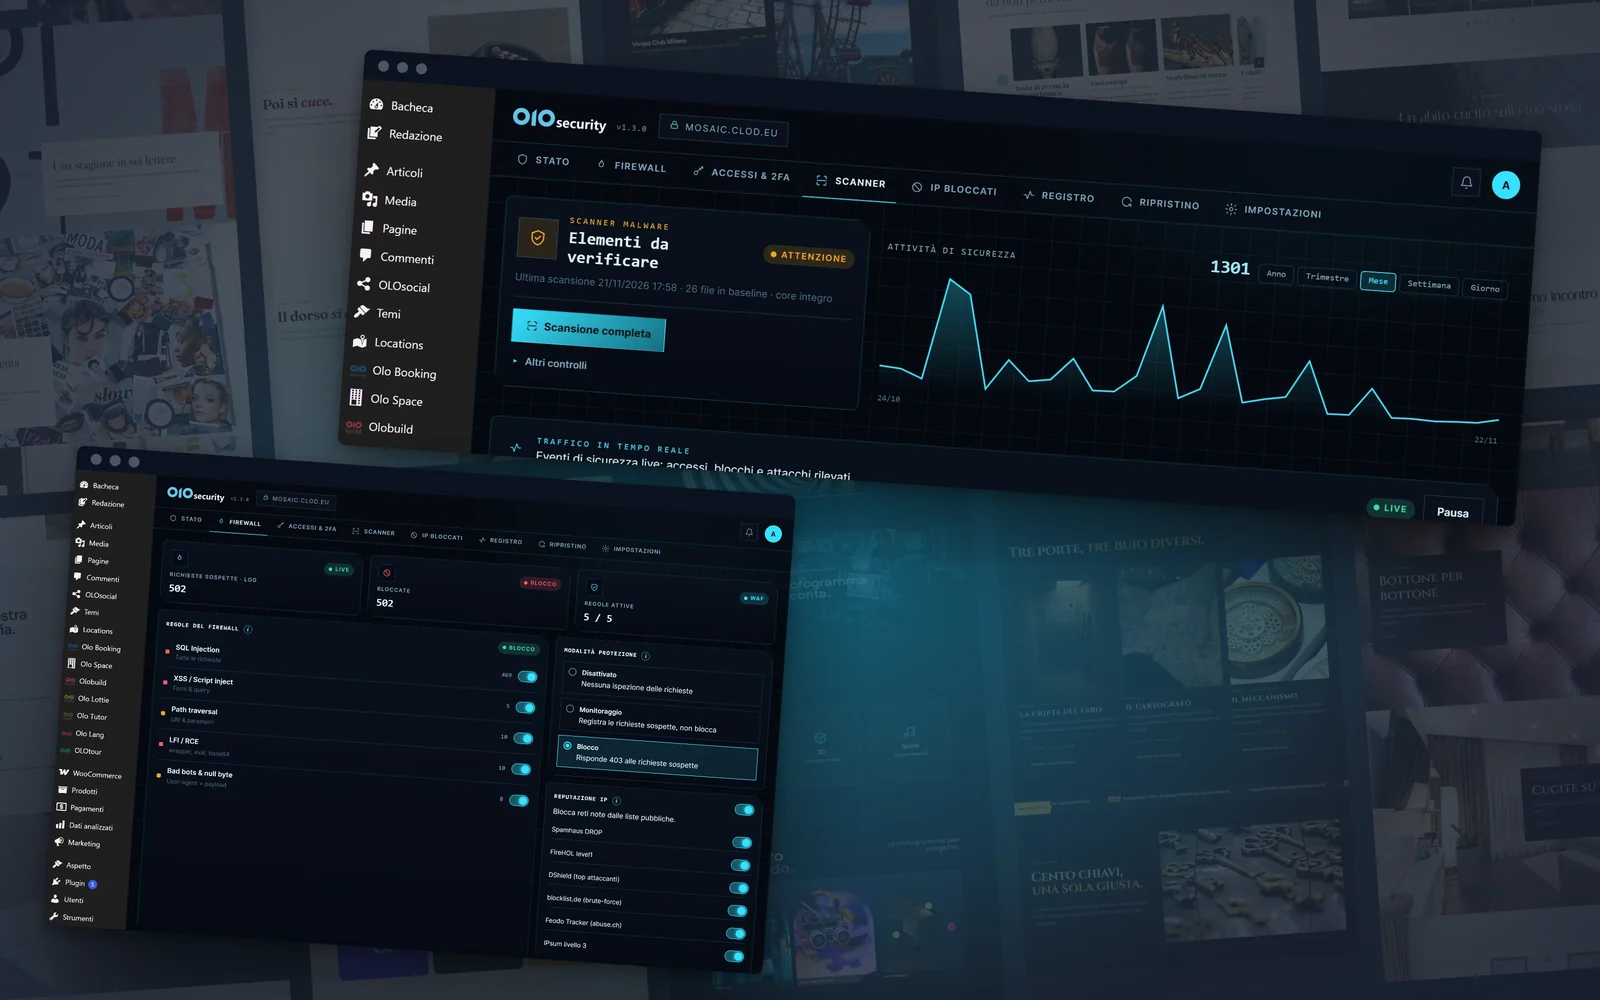
Le pare-feu contrôle les adresses, les formulaires et les cookies avec les règles OWASP. Tu l’actives en observation, tu regardes ce qu’il arrêterait, puis tu passes au blocage.
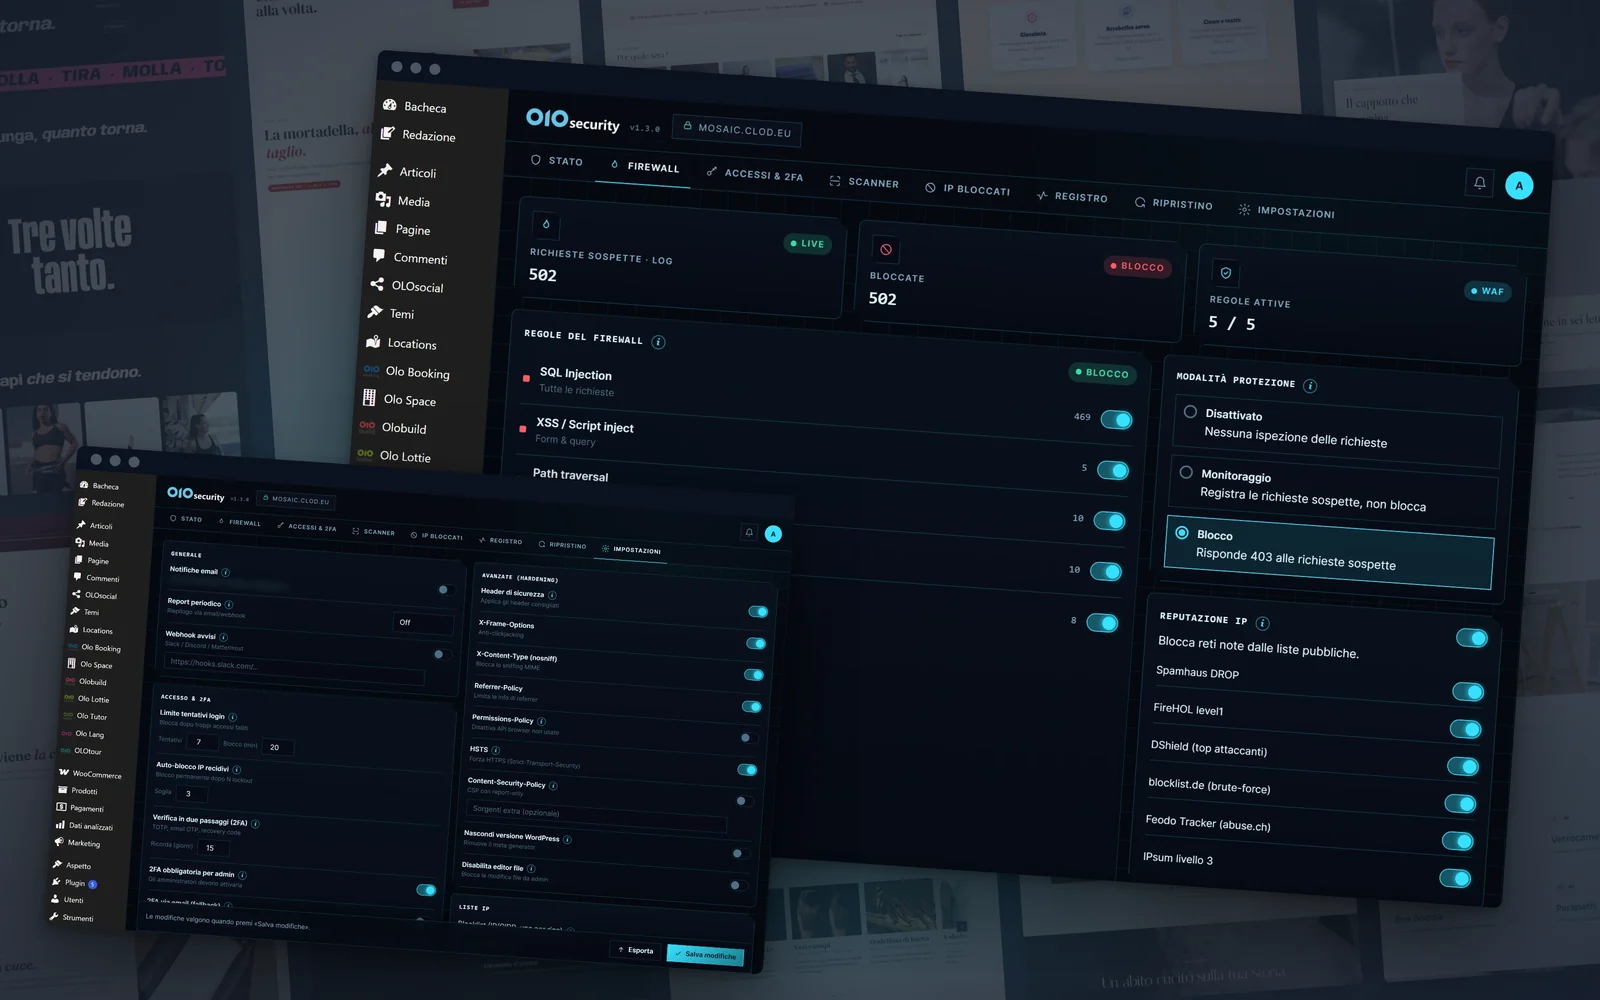
Injection SQL, XSS, path traversal, LFI/RCE, bots
Réputation des IP à partir de six listes publiques
Une limite de requêtes sur les points à risque
Géoblocage pour IPv4 et IPv6
Le journal du pare-feu avec les requêtes bloquées, la famille d’attaque et l’adresse d’origine
La connexion avec le code à six chiffres et la liste des tentatives bloquées

Connexions et 2FA

La porte d’entrée a deux serrures.

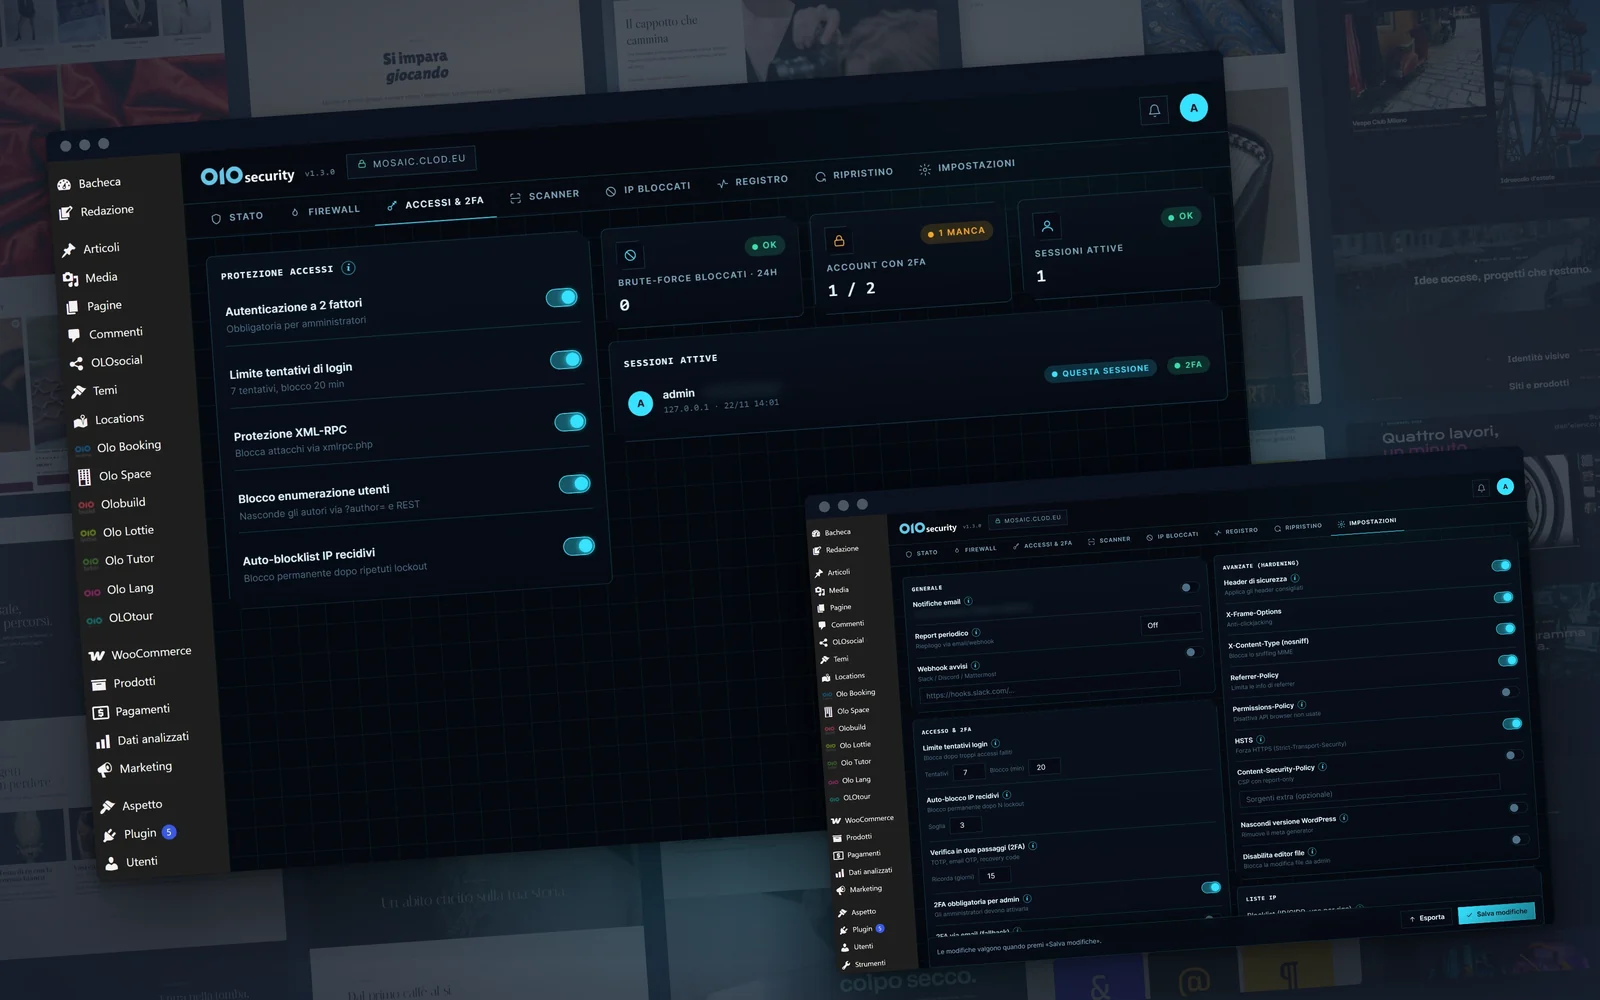
Après cinq tentatives ratées, l’adresse attend un quart d’heure ; après deux blocages, elle reste dehors. Et avec la vérification en deux étapes, le mot de passe seul ne suffit plus.

Code par appli ou par e-mail
Codes de récupération et « mémoriser le navigateur » pendant 30 jours
Mots de passe compromis, sans que le mot de passe sorte du site
reCAPTCHA sur la connexion, l’inscription et la récupération

Scanner

Chaque fichier à sa place.

Chaque jour OLOsecurity compare le cœur avec wordpress.org et cherche ce qui ne devrait pas être là. L’analyse approfondie, tu la lances quand tu veux : elle travaille par blocs et reprend là où elle s’était arrêtée.
Le fichier officiel à côté du fichier modifié
Plugins et thèmes modifiés sans mise à jour
Webshells, même avec les doubles extensions
Vulnérabilités connues, avec le bouton pour mettre à jour
La grille du scanner avec les zones contrôlées, leur état et le fichier officiel à côté du fichier modifié
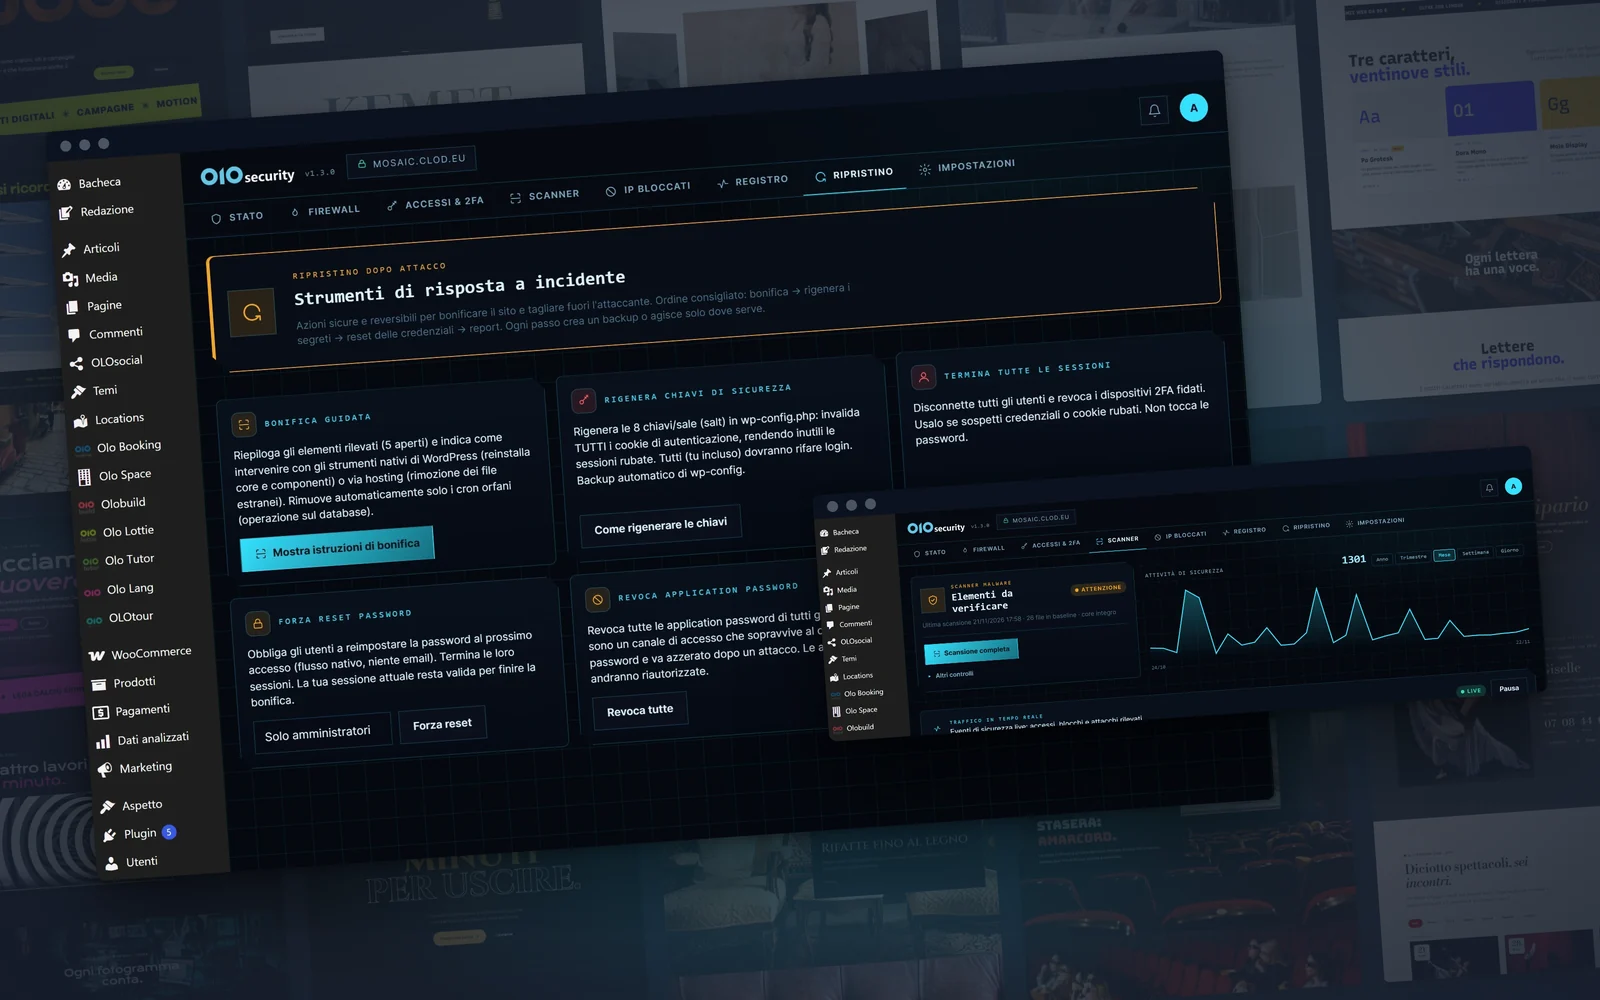
Les six actions de restauration et le rapport d’incident

Restauration guidée

Si c’est arrivé, tu sais quoi faire.

En un clic tu fermes toutes les sessions, tu fais changer les mots de passe et tu révoques les accès des applis. Ensuite un guide pas à pas pour le reste, et le rapport d’incident à remettre.

Toutes les sessions fermées, même les navigateurs de confiance
Mots de passe à changer à la prochaine connexion
Mots de passe d’application révoqués et tâches cron orphelines supprimées
Le rapport d’incident à télécharger

Le premier lancement

La première fois, il te guide.

La configuration guidée te propose les bonnes protections pour un site ordinaire, déjà cochées. Réponds à une question et appuie sur « Activer les protections ».

Enrichi récemment

Les nouveautés des dernières versions.

Les protections arrivées avec les versions 1.2.

Mots de passe

Mots de passe compromis

Le contrôle avec Have I Been Pwned : seul le début de l’empreinte du mot de passe sort du site.

Connexion

reCAPTCHA v2 et v3

Sur la connexion, l’inscription et la récupération du mot de passe, avec tes clés.

Bots

Les faux Googlebots démasqués

Un contrôle DNS reconnaît ceux qui se font passer pour Google ou Bing.

Scanner

Signatures de malware et phishing

Les signatures ouvertes de maldet et InterServer et les liens de phishing dans les contenus.

Trafic

Le trafic en direct

Les requêtes au fur et à mesure qu’elles arrivent, avec ce que le pare-feu arrête.

Bouclier

Le bouclier pour /batch/v1

Toujours actif, il ferme la faille wp2shell à ceux qui ne sont pas connectés.

Prix

Gratuit, toujours compris.

OLOsecurity est compris dans OLObuild, même dans la version gratuite : il ne se paie pas à part.

OLOsecurity

0 €

compris dans OLObuild Free et Pro

Pare-feu et réputation des IP
Connexions et vérification en deux étapes
Scanner et vulnérabilités connues
Restauration guidée et rapport
Journal, alertes et récapitulatifs

Questions

Ce qu’on nous demande le plus souvent.

Le manuel

Tout OLOsecurity, onglet par onglet.

Le panneau, les lignes de défense et la fiche technique : dans le manuel.